Birçok sitede yönetim paneline giren herkes yöneticidir. Başta işler hızlı yürür: kimse "bu ekrana erişimim yok" diye beklemez. Sonra bir gün bir stajyer yanlışlıkla bir kategoriyi siler, bir ajans çalışanı site ayarlarında bir şeyi değiştirir ya da işten ayrılan birinin hesabı aylarca açık kalır. Sorun kimsenin kötü niyetli olması değil, herkesin her şeye dokunabilmesidir.
Bunun bilinen bir çözümü var: en az yetki ilkesi. Bu yazıda bu ilkenin bir içerik ekibinde nasıl uygulanacağını, hangi rollerin genellikle yeterli olduğunu, sık yapılan kullanıcı yetkilendirme hatalarını ve düzenli bir yetki denetiminin nasıl yapılacağını anlatıyoruz.
Kısaca: En az yetki, her kullanıcıya işini yapmasına yetecek kadar, daha fazla değil, yetki vermek demektir. İçerik ekiplerinde bu; kişisel hesaplar, göreve göre tanımlanmış roller, kalıcı silme ve site ayarları gibi riskli işlemlerin birkaç kişiyle sınırlanması, işten ayrılanların hesaplarının aynı gün kapatılması ve değişikliklerin kayıt altında tutulmasıyla uygulanır.
En az yetki ilkesi nedir?
En az yetki (least privilege), bilgi güvenliğinin en eski ilkelerinden biridir: bir kullanıcı, bir uygulama ya da bir hizmet hesabı yalnızca görevini yerine getirmek için gereken erişime sahip olmalıdır. Bir blog yazarının yazı yazması gerekir; kullanıcı eklemesi, menüleri değiştirmesi ya da yönlendirme kurallarına dokunması gerekmez.
Bu ilke üç riski birden azaltır:
- İnsan hatası: Yetkisi olmayan biri yanlışlıkla bir şeyi silemez.
- Ele geçirilmiş hesaplar: Şifresi sızan bir editör hesabı, bütün siteyi değil yalnızca o editörün alanını riske atar.
- Belirsiz sorumluluk: Kimin neyi yapabildiği netse, bir sorun çıktığında nereye bakılacağı da nettir.
İçerik ekipleri için tipik roller
Her ekip farklıdır ama çoğu kurumsal site için aşağıdaki gibi bir başlangıç yeterlidir. Rolleri kişilere değil görevlere göre tanımlayın; aynı işi yapan iki kişi aynı rolü paylaşsın.
| Rol | Yapabildikleri | Yapmaması gerekenler |
|---|---|---|
| Yazar | Kendi alanında içerik oluşturma ve düzenleme | Silme, ayarlar, kullanıcılar |
| Editör | İçerikleri düzenleme, kategoriler ve etiketler, sıralama | Kalıcı silme, kullanıcı ve rol yönetimi |
| SEO / pazarlama | İçerik düzenleme, yönlendirmeler, menüler, SSS | Kullanıcılar, roller, sistem ayarları |
| Site yöneticisi | Ayarlar, diller, formlar, medya | Rol yönetimi (gerekmiyorsa) |
| Süper yönetici | Her şey | Günlük içerik işleri için kullanılmamalı |
Son satır önemlidir: tam yetkili hesap sayısı bir elin parmaklarını geçmemeli ve bu hesaplar günlük işler için kullanılmamalıdır. Yöneticiler bile gündelik içerik düzenlemesini kendi editör hesaplarından yapabilir.
Sık yapılan yetkilendirme hataları
- Ortak hesaplar: "ajans@" ya da "editor@" gibi birden fazla kişinin kullandığı hesaplar. Kimin ne yaptığı izlenemez, biri ayrıldığında şifre değiştirmek herkesi etkiler.
- Kolaylık için tam yetki: "Şimdilik yönetici yapalım, sonra düzeltiriz" denir ve hiç düzeltilmez.
- Silme ile düzenlemeyi ayırmamak: Düzenleme yetkisi olan herkesin kalıcı silebilmesi, geri dönüşü olmayan hataların en yaygın kaynağıdır.
- Kullanıcı yönetimini hafife almak: Kullanıcılara rol atayabilen biri, dolaylı olarak herkesin yetkisini belirler. Bu yetki rol yönetimi kadar hassastır.
- Unutulan hesaplar: Proje bitmiş, ajansla çalışma sona ermiş, stajyer ayrılmış ama hesaplar hâlâ açık.
- Kayıt tutmamak: Bir içerik değiştiğinde neyin, kim tarafından değiştirildiği görülemiyorsa hata ayıklamak tahmine dönüşür.
Yetki yönetimi kontrol listesi
- Herkese kişisel bir hesap açın; ortak hesap kullanmayın.
- Rolleri görevlere göre tanımlayın ve her yeni kullanıcıyı en dar rolle başlatın. Gerekirse yetki sonra eklenir.
- Kalıcı silme, kullanıcı yönetimi, rol yönetimi ve site ayarlarını birkaç kişiyle sınırlayın.
- Yeni bir rol tanımladığınızda bir test kullanıcısıyla giriş yapıp gerçekten neyi görebildiğini kontrol edin.
- Dış ekiplere (ajans, serbest çalışan) yalnızca çalıştıkları alanın yetkisini verin ve iş bitince hesabı kapatın.
- İşten ayrılan kişinin hesabını aynı gün kapatın ya da rolünü kaldırın.
- Üç ayda bir kullanıcı listesini ve rolleri gözden geçirin: hâlâ gerekli mi, hâlâ doğru rolde mi?
- İçerik değişikliklerini kayıt altında tutan bir sistem kullanın ve bir sorun olduğunda önce kayda bakın.
Sem CMS'te en az yetki nasıl uygulanır?
Bir ilkeyi uygulayabilmek için sistemin yeterince ince ayrım yapabilmesi gerekir. "Editör" ve "yönetici" gibi iki kaba seçenek sunan bir panelde en az yetki kâğıt üzerinde kalır. Sem CMS'te rol düzenleyici bunun için tasarlandı.
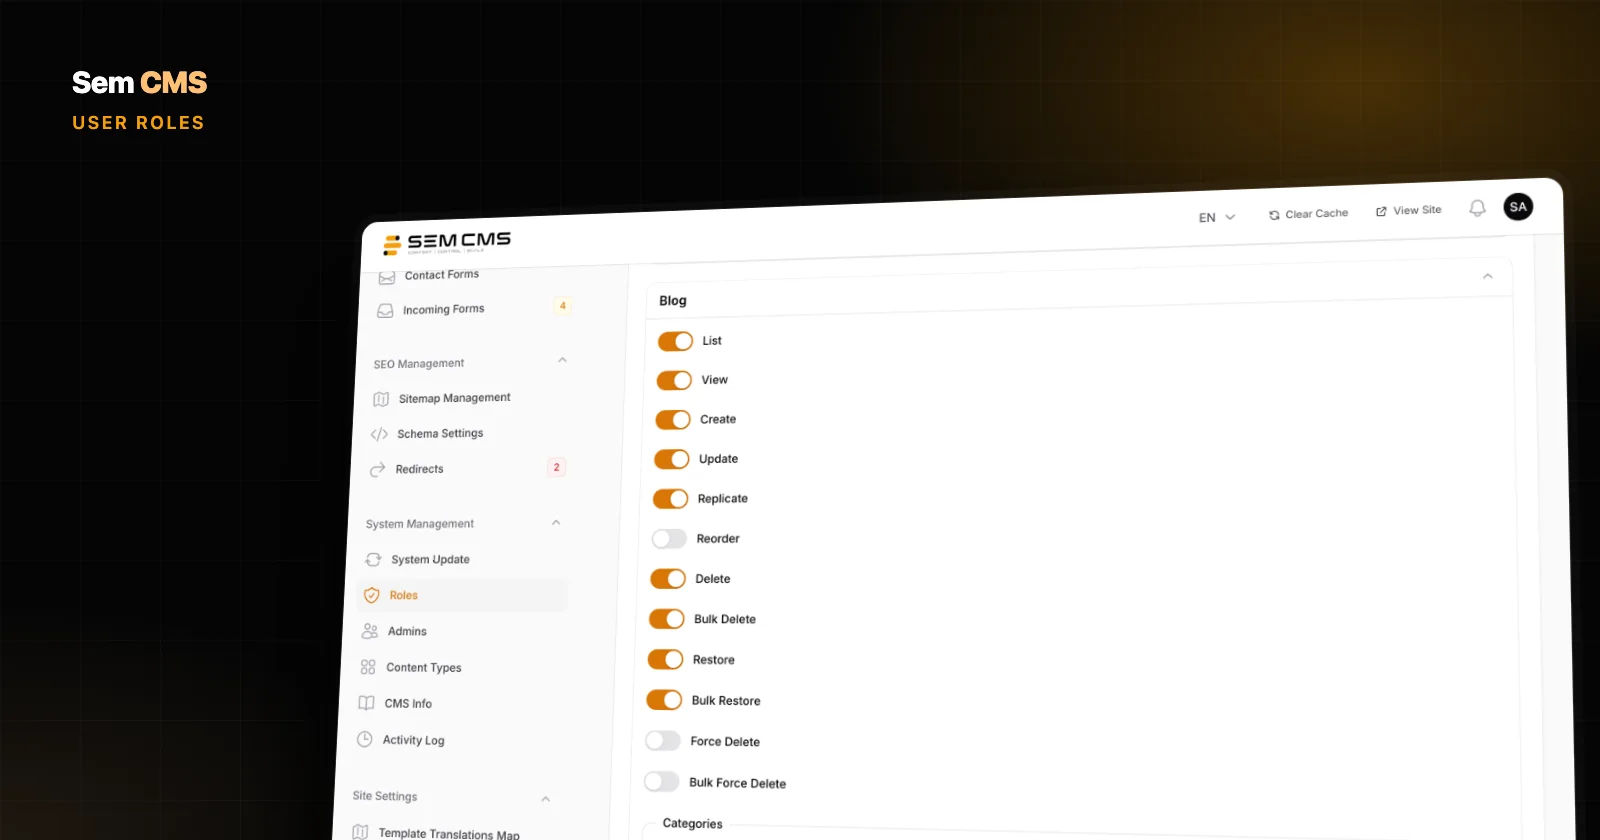
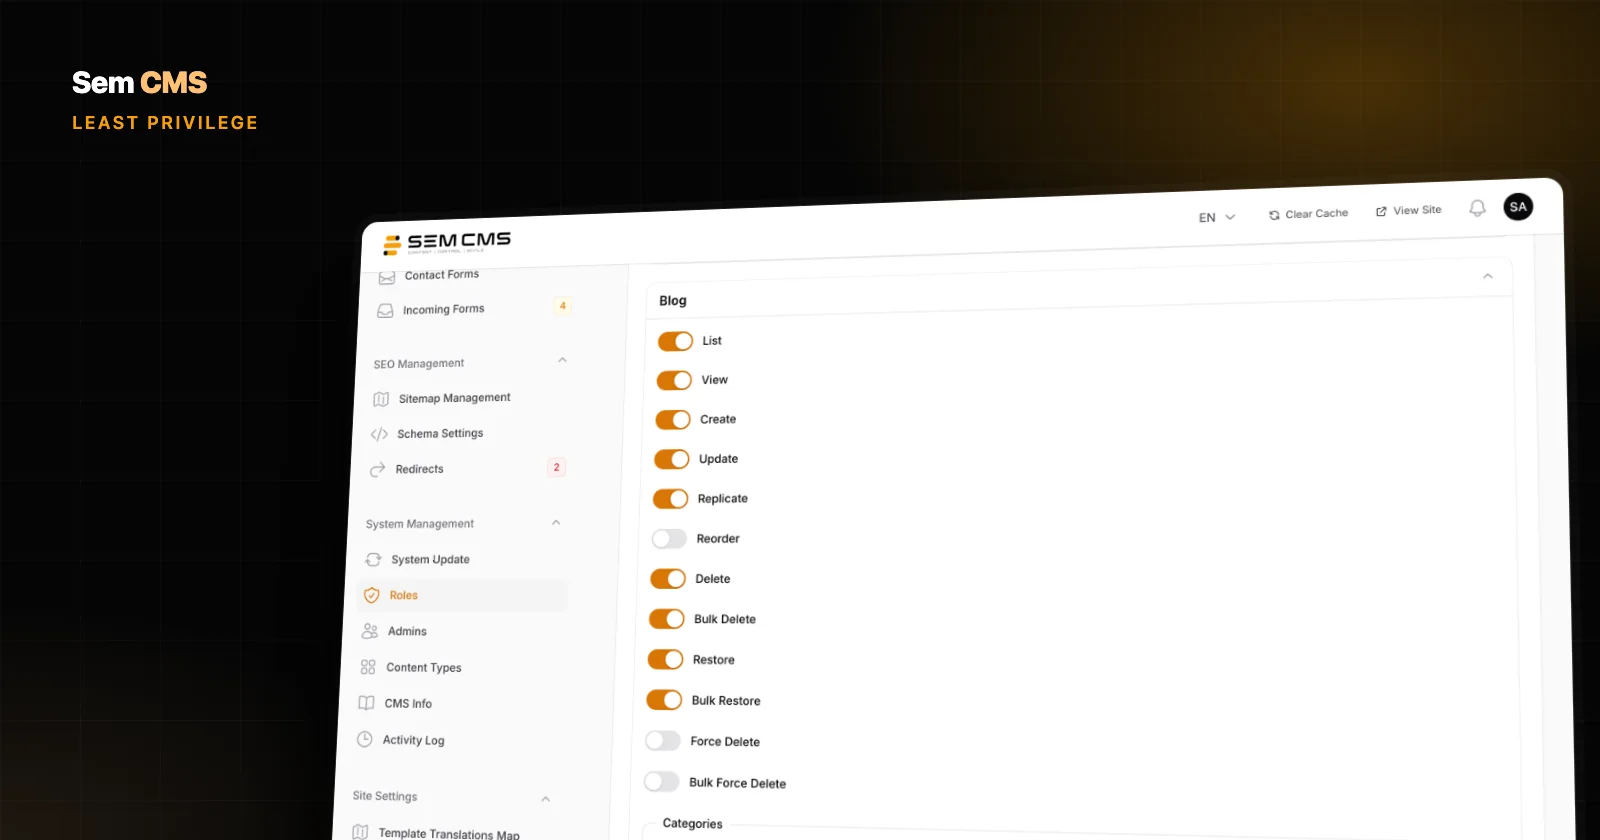
Her içerik alanı için 12 ayrı eylem. Rol düzenleme ekranında sayfalar, blog ve oluşturduğunuz her özel içerik tipi kendi bölümünde listelenir. Her bölümde listeleme, görüntüleme, oluşturma, düzenleme, kopyalama, sıralama, silme, toplu silme, geri yükleme, toplu geri yükleme, kalıcı silme ve toplu kalıcı silme için ayrı anahtarlar vardır. Kategori ve etiket kullanan alanlarda aynı set kategoriler ve etiketler için alt grup olarak tekrarlanır. Böylece bir editöre blog yazılarını düzenleme yetkisi verip blog kategorilerine dokunmasını engelleyebilirsiniz.
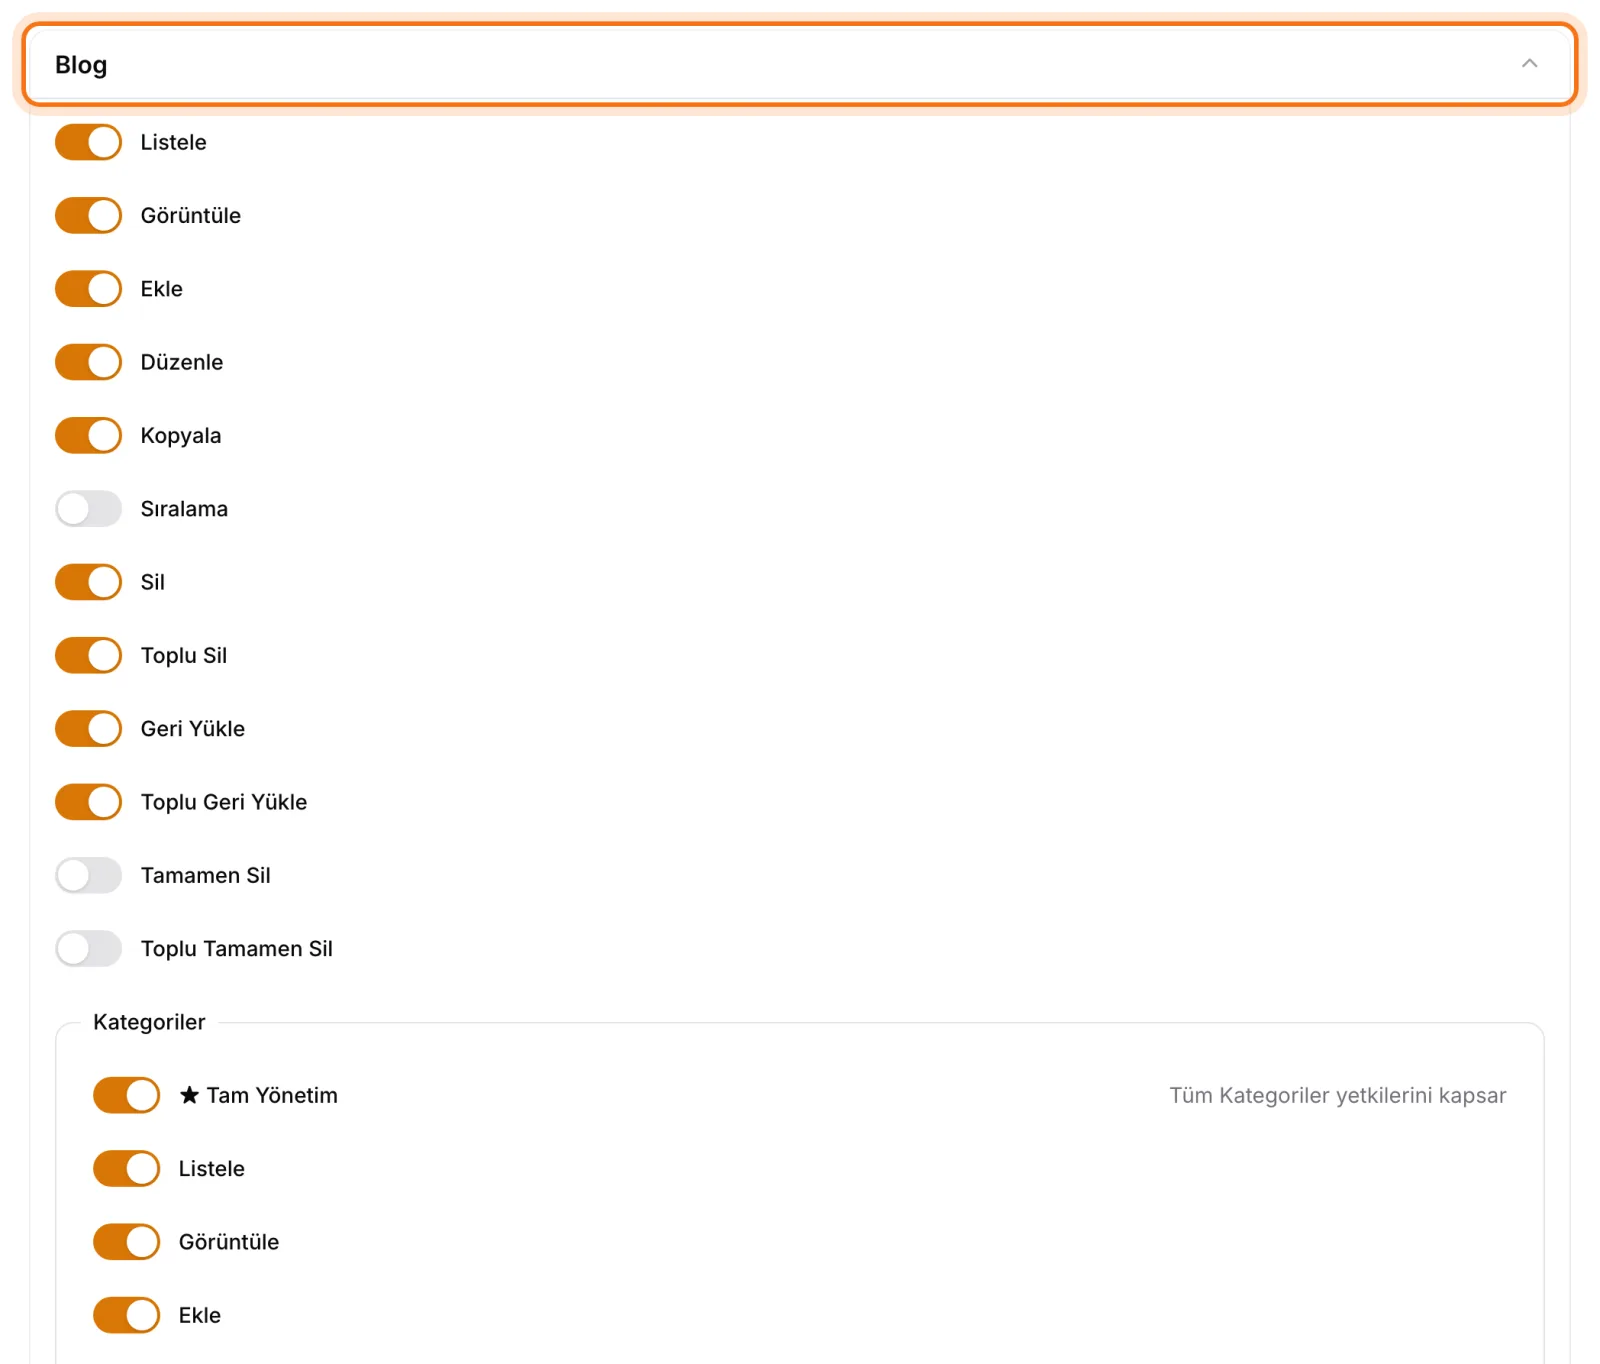
Silme ile kalıcı silmenin ayrı olması pratikte çok işe yarar: kalıcı silme yetkisini yalnızca yöneticilere bırakırsanız, bir editörün sildiği içerik çöp kutusunda kalır ve yetkili biri tarafından geri getirilebilir. Güvendiğiniz bir sorumlu için ise bölüm başındaki Tam Yönetim anahtarı o alanın bütün yetkilerini tek tıkla açar.
Yeni içerik tipleri yetkileriyle gelir. Panelden "Projeler" gibi yeni bir içerik tipi oluşturduğunuzda yetkileri otomatik oluşturulur ve rol ekranında kendi bölümüyle görünür; içerik tipi silindiğinde yetkileri de temizlenir. İçerik tiplerini oluşturma ve yapılandırma ise yalnızca süper yöneticiye açıktır; bu, site yapısını değiştiren işlemleri bilinçli olarak dar bir çevrede tutar.
Sistem alanları ayrı ayrı. Kullanıcılar, roller, izinler, ayarlar, diller, çeviriler, menüler, aktivite kaydı, medya, SSS, özel alan grupları, yönlendirmeler, formlar ve form gönderileri ayrı yetki alanlarıdır. SEO sorumlusuna yönlendirmeleri ve menüleri açıp kullanıcıları ve ayarları kapalı tutabilirsiniz. Panele giriş de ayrı bir yetkidir: bir rol, bu yetki verilmeden panele hiç erişemez.
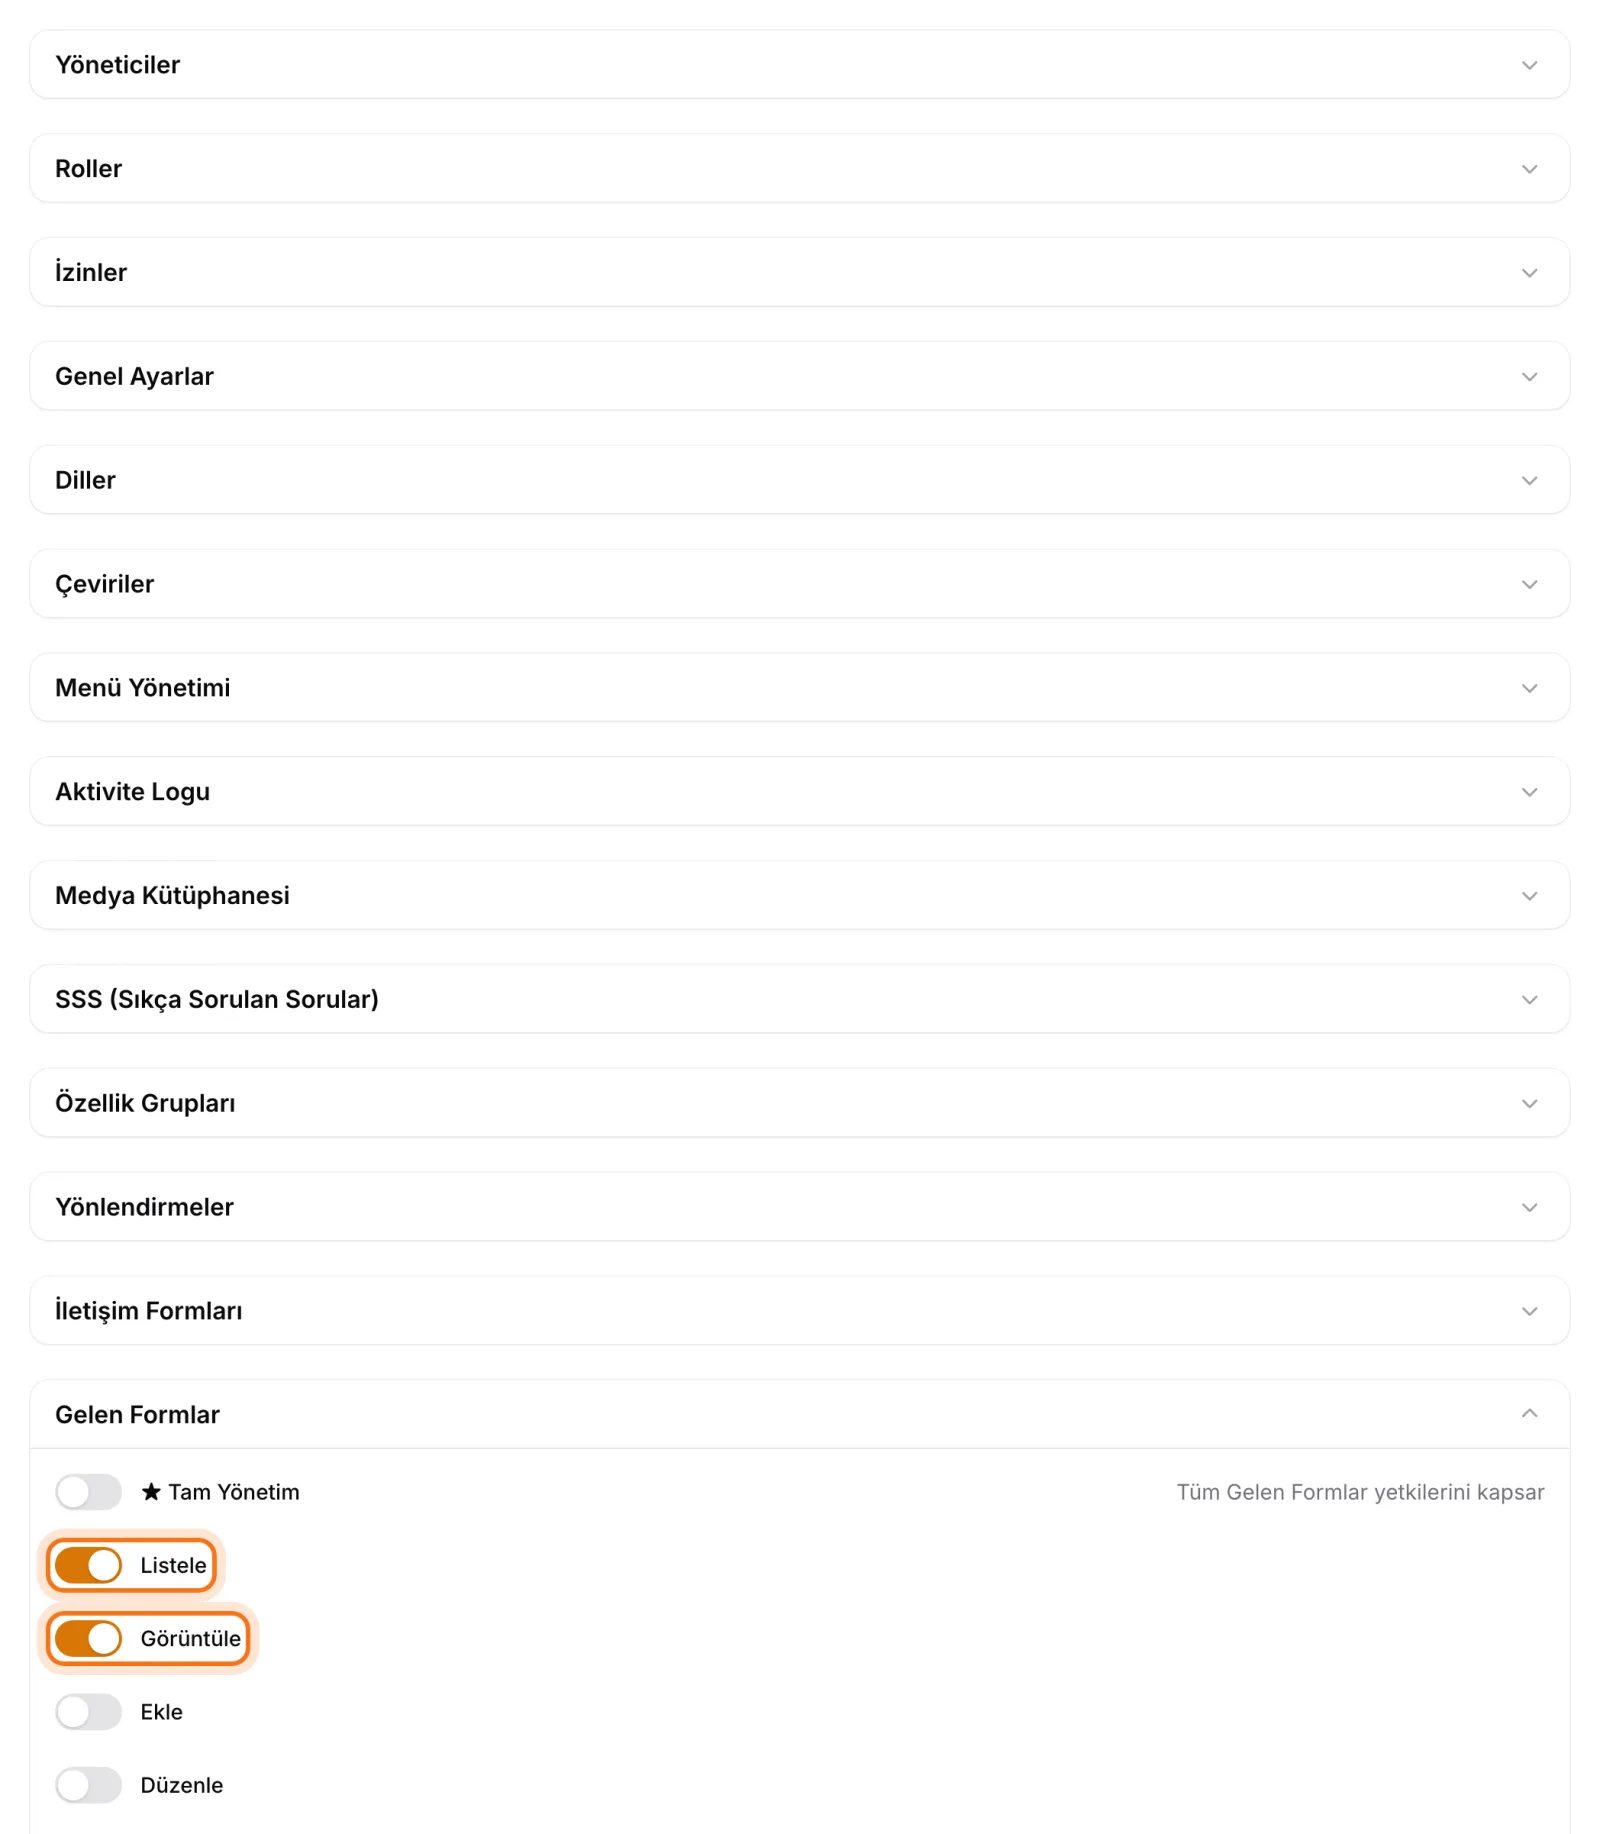
Rol düzenlemede yetki yükseltme koruması. Rol düzenleme yetkisi olan ama süper yönetici olmayan bir kullanıcı, başka bir role yalnızca kendisinde olan yetkileri verebilir. Kendinde olmayan bir yetkiyi rol düzenleyerek dağıtamaz. Süper yönetici rolü kilitlidir; düzenlenemez ve silinemez.
Burada bir noktaya dikkat edin: bu koruma rol düzenleme ekranında çalışır. Kullanıcılara rol atama ise kullanıcı düzenleme formunda yapılır. Bu yüzden yukarıdaki kontrol listesindeki öneri Sem CMS için de geçerlidir: kullanıcı yönetimi yetkisini en az rol yönetimi kadar dar tutun ve yalnızca güvendiğiniz yöneticilere verin.
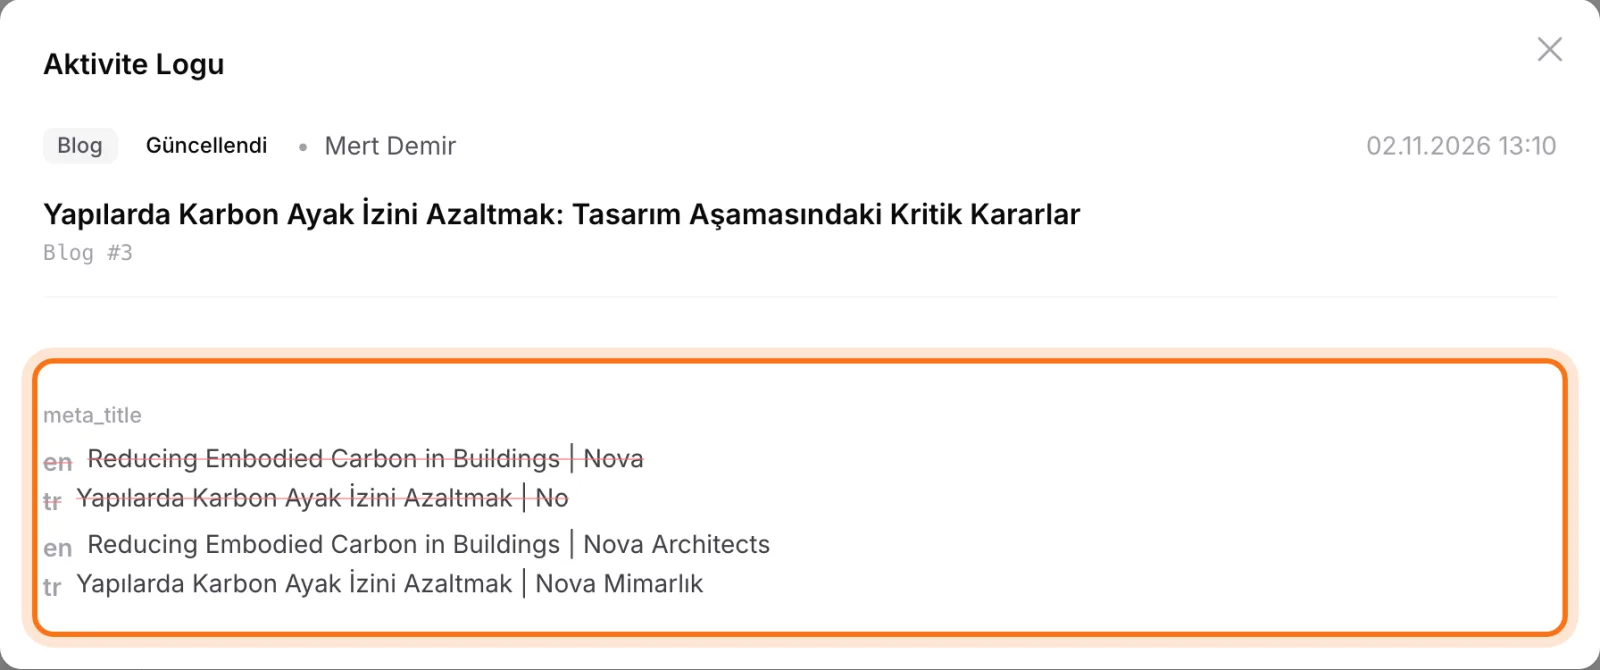
Değişiklikleri satır satır görün. Aktivite kaydı, içeriklerde ve sayfalarda yapılan oluşturma, güncelleme ve silme işlemlerini kullanıcı ve tarihle birlikte tutar. Bir kaydı açtığınızda yalnızca değişen alanlar, eski değer kırmızı ve üstü çizili, yeni değer yeşil olacak şekilde yan yana ve dil bazında gösterilir. Kayıt kapsamı içerik ve sayfalarla sınırlıdır; ayar, menü, medya veya kullanıcı değişikliklerini kapsamaz. Bu alanlarda yetkiyi dar tutmak bu yüzden daha da önemlidir.
Sem CMS'te yetkiler dil bazında ayrılmaz: bir kullanıcı bir içerik alanını düzenleyebiliyorsa o alanın tüm dillerini düzenleyebilir. Yalnızca belirli bir dilde çalışan çevirmenlerle çalışıyorsanız bunu ekip içi bir süreçle yönetmeniz ve aktivite kaydını takip etmeniz gerekir.
Sonuç: yetkiyi kolaylık değil, görev belirlesin
En az yetki, ekibi yavaşlatan bir bürokrasi değil, hataların ve ele geçirilmiş hesapların etkisini küçülten basit bir alışkanlıktır. Kişisel hesaplar, göreve göre roller, riskli işlemler için dar bir çevre, düzenli bir denetim ve değişiklik kaydı çoğu ekip için yeterlidir. Sistem ince ayrım yapabildiği sürece bunu kurmak birkaç dakika sürer.
Rol düzenleyiciyi ve aktivite kaydını ekran görüntüleriyle rol ve yetki yönetimi yazımızda inceleyebilirsiniz. Yetkilendirmenin sitenin genel güvenliğindeki yeri için CMS güvenliği rehberimize, yeni içerik tiplerinin yetkileriyle nasıl geldiğini görmek için kod yazmadan içerik tipi yazımıza göz atın. Tüm özellikler için Özellikler sayfamızı ziyaret edin ya da ekibinize uygun rol yapısını birlikte kurmak için demo talep edin.