Kurumsal web sitelerinin çoğu hedef alınarak değil, otomatik taramalarla ele geçirilir. Botlar bilinen açıkları olan eski sürümleri, unutulmuş kurulum dosyalarını, zayıf şifreleri ve korumasız formları sürekli arar. Siteniz küçük olsa bile bu taramaların dışında kalmaz: bir gün ana sayfada tanımadığınız bağlantılar belirir ya da iletişim formunuz yüzlerce spam mesajla dolar.
İyi haber şu ki CMS güvenliği büyük ölçüde birkaç temel alışkanlığa dayanır. Bu yazıda bir içerik yönetim sistemini korumak için uygulanabilir bir kontrol listesi veriyoruz: güncellemeler, erişim, yedekler, dosya yüklemeleri, formlar ve izleme. Ardından bu başlıkların Sem CMS'te nasıl karşılandığını, nerede ek önlem almanız gerektiğiyle birlikte anlatıyoruz.
Kısaca: Sistemi güncel tutun, saldırı yüzeyini küçük tutun, herkese kişisel hesap ve en az yetki verin, yedekleri hem kod hem veritabanı hem medya için ayrı ve düzenli alın, yüklenen dosyaları ve formları koruyun, kurulumdan kalan dosyaları silin ve sistemin durumunu düzenli izleyin. Hiçbir sistem tek başına "güvenli" değildir; güvenlik yazılım, sunucu ve ekip alışkanlıklarının toplamıdır.
1. Güncellemeleri geciktirmeyin
Bilinen bir açık yayınlandığında saldırganlar onu hemen otomatik taramalara ekler. Güncellemeyi haftalarca ertelemek, açığın herkesçe bilindiği bir dönemi açık kapıyla geçirmek demektir. Güncellemenin ertelenmesinin asıl nedeni çoğu zaman korkudur: "Güncellersem site bozulur." Bu yüzden güvenli bir güncelleme süreci, güvenliğin kendisi kadar önemlidir: güncellemeden önce yedek, hata olursa geri dönüş ve özelleştirmelerin korunması.
2. Saldırı yüzeyini küçük tutun
Her eklenti, her kullanılmayan modül ve her üçüncü taraf betik potansiyel bir giriş noktasıdır. Eklenti tabanlı sistemlerde bir sitenin onlarca farklı geliştiriciden gelen kodla çalışması olağandır ve bunların her biri ayrı ayrı güncel tutulmalıdır. Kullanmadığınız eklentileri kaldırın, ihtiyaç duyduğunuz özelliklerin mümkünse çekirdekte olduğu bir yapıyı tercih edin.
3. Erişimi sıkı yönetin
- Herkese kişisel bir hesap verin; ortak hesap kullanmayın.
- Uzun ve benzersiz şifreler kullanın; ekibe bir şifre yöneticisi önerin.
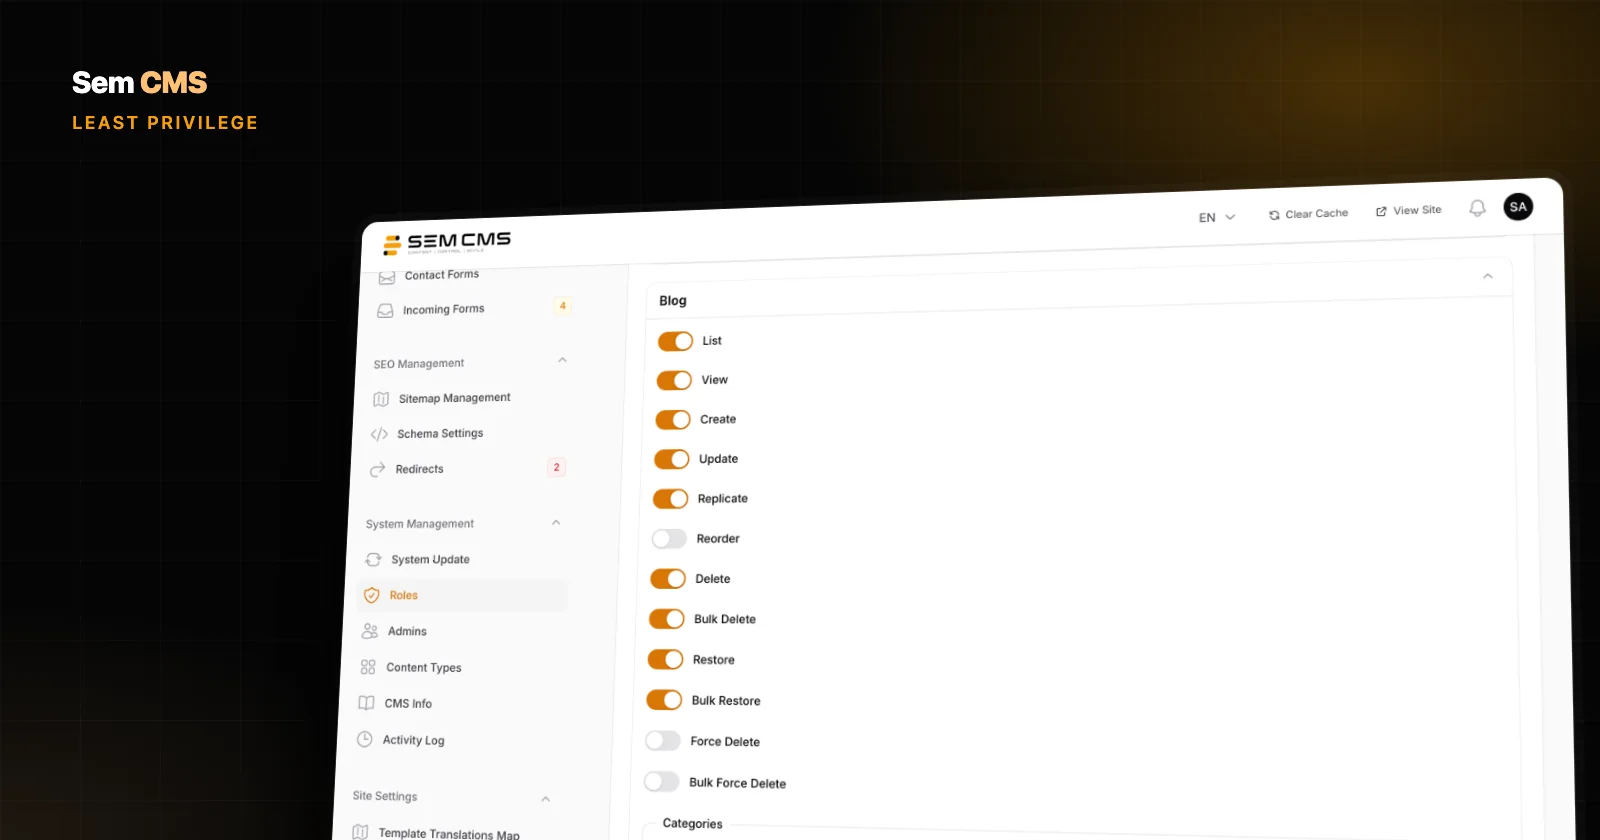
- Her kullanıcıya yalnızca işinin gerektirdiği yetkiyi verin. Ayrıntılar için içerik ekibinde yetki yönetimi rehberimize bakın.
- İşten ayrılanların hesaplarını aynı gün kapatın.
- Giriş denemelerinin sınırlandığından emin olun; sınırsız deneme kaba kuvvet saldırılarına kapı açar.
4. Yedekleri üç katman olarak düşünün
Bir web sitesi üç parçadan oluşur: kod, veritabanı ve yüklenen dosyalar (medya). Gerçek bir felakette üçüne de ihtiyacınız olur. Yaygın bir kural olan 3-2-1, verinin üç kopyasının, iki farklı ortamda ve en az birinin başka bir konumda tutulmasını önerir. Yedeklerin varlığı yetmez; ara sıra bir yedekten geri dönmeyi gerçekten deneyin.
5. Dosya yüklemelerini güvenli hâle getirin
Yükleme alanları en sık kötüye kullanılan noktalardandır. İzin verilen dosya türlerini sınırlayın, boyut sınırı koyun ve özellikle SVG gibi içinde betik barındırabilen formatlara dikkat edin. Bir SVG dosyası görünüşte bir logodur ama içine gömülmüş bir betik, sayfayı açan herkesin tarayıcısında çalışabilir.
6. Formları ve içerik çıktısını koruyun
Formlar spam ve kötüye kullanım için doğal hedeflerdir. Gönderim sıklığını sınırlamak, sahte istek (CSRF) koruması kullanmak ve sunucu tarafında doğrulama yapmak temel önlemlerdir; yoğun spam alan sitelerde captcha gibi ek katmanlar da düşünülebilir. Aynı mantık içerik çıktısı için de geçerlidir: editörün girdiği zengin metin, sayfaya basılmadan önce zararlı kodlardan temizlenmelidir. Aksi hâlde ele geçirilmiş tek bir editör hesabı, siteyi ziyaret eden herkese zararlı betik sunabilir.
7. Kurulumdan kalanları temizleyin
Kurulum sihirbazları, sunucu bilgisini gösteren yardımcı dosyalar ve test betikleri iş bittikten sonra unutulur. Bu dosyalar saldırganlara sunucu sürümü, dosya yolları ve yüklü eklentiler gibi bilgiler verir. Kurulum tamamlandığında bu tür dosyaları silin ve hata ayrıntılarının ziyaretçilere gösterilmediğinden emin olun.
8. HTTPS, sunucu ve izleme
Sitenin tamamı HTTPS üzerinden sunulmalı, sunucu yazılımı ve barındırma ortamı da güncel tutulmalıdır. Web sunucusunun yalnızca herkese açık olması gereken klasörü yayınladığını kontrol edin. Son olarak, sistemin durumunu izleyin: bekleyen güncellemeler, zamanlanmış görevlerin çalışıp çalışmadığı ve beklenmedik değişiklikler.
Sem CMS bu başlıkları nasıl karşılıyor?
Aşağıda yukarıdaki listenin Sem CMS'teki karşılığını, sistemin üstlendiği kısmı ve sizin tamamlamanız gereken kısmı ayırarak özetliyoruz.
Güvenli güncelleme ve doğrulanmış paketler
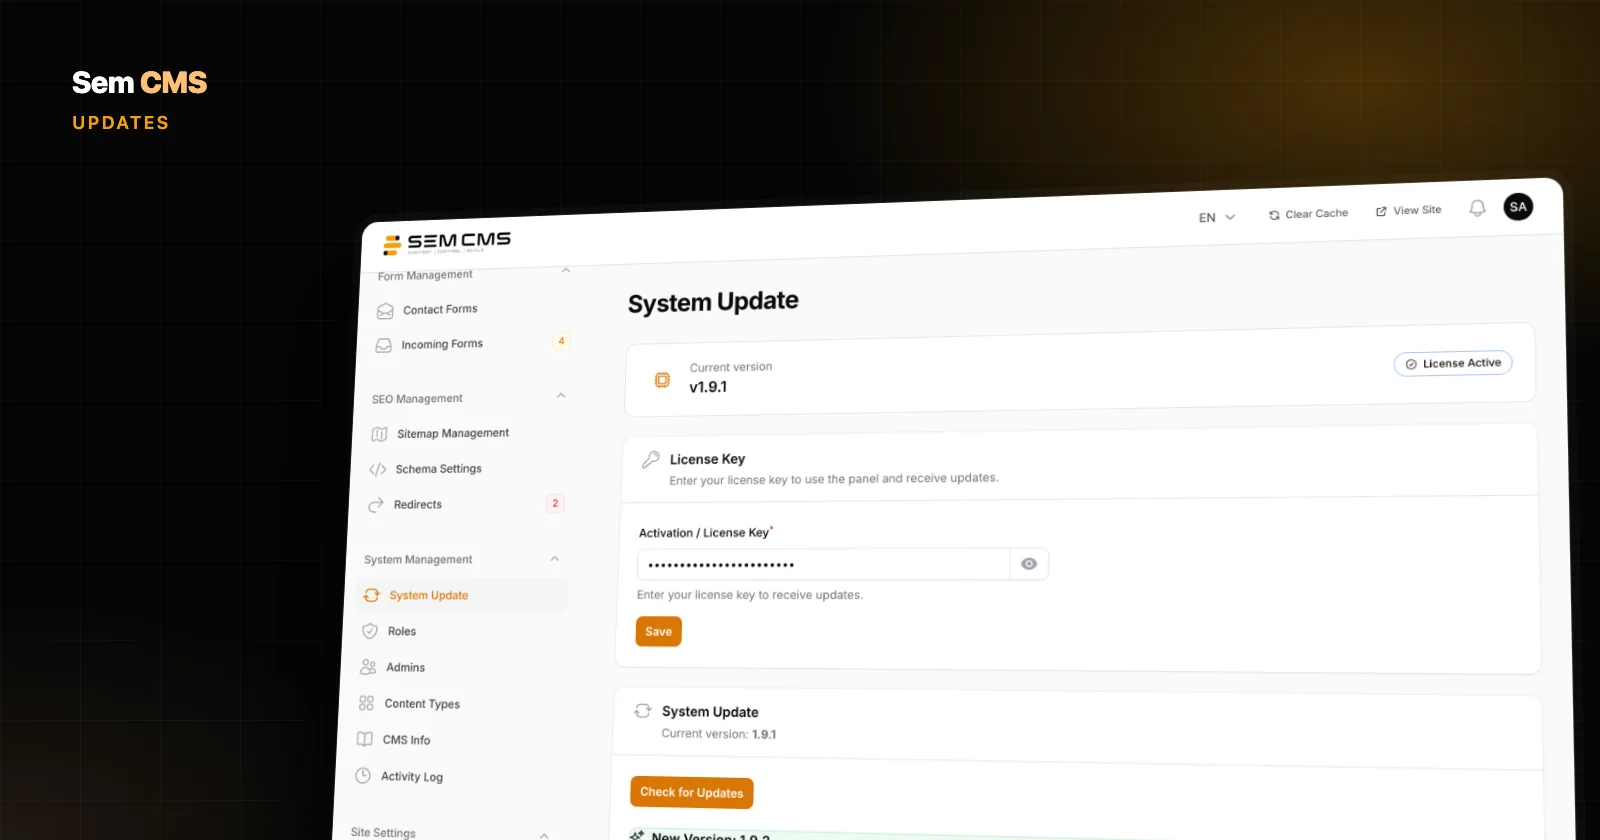
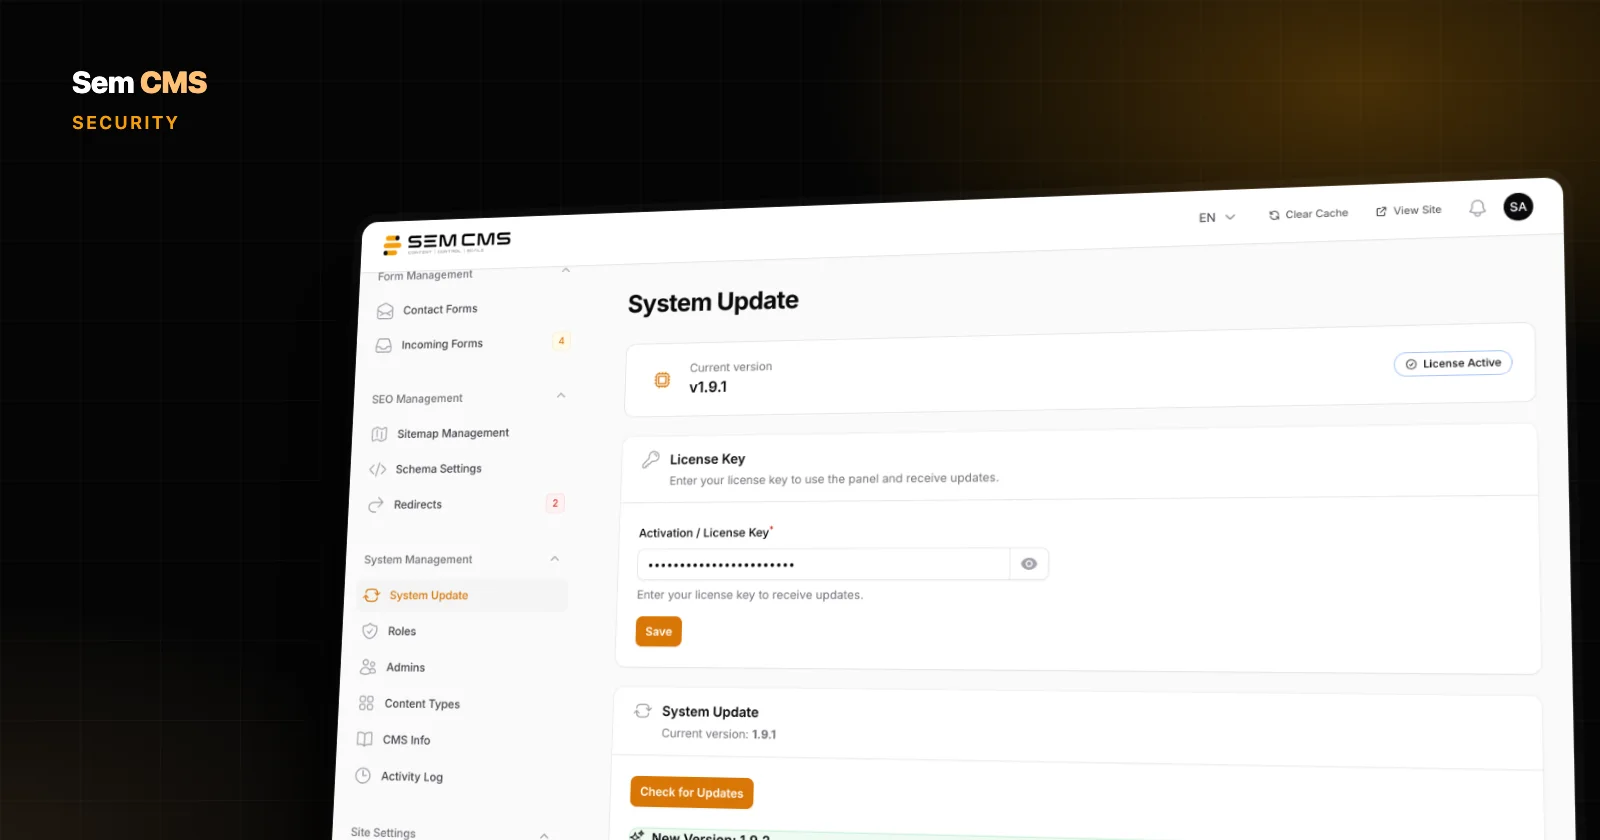
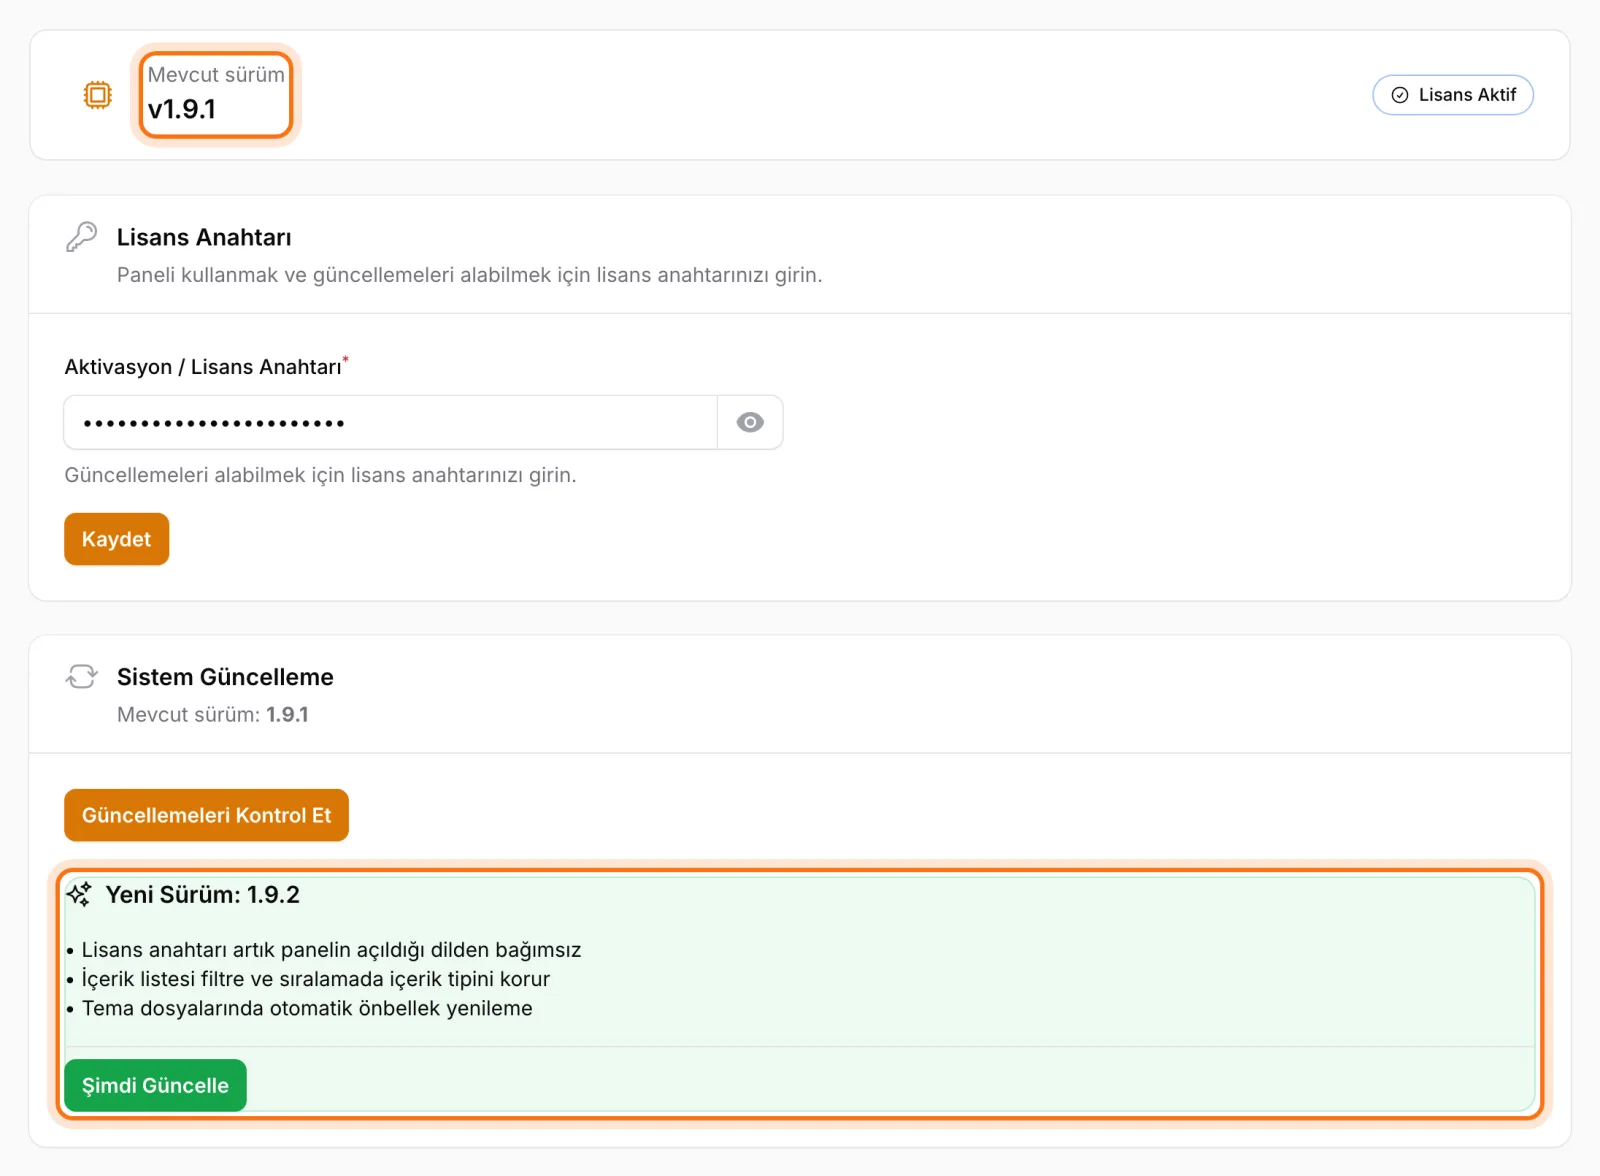
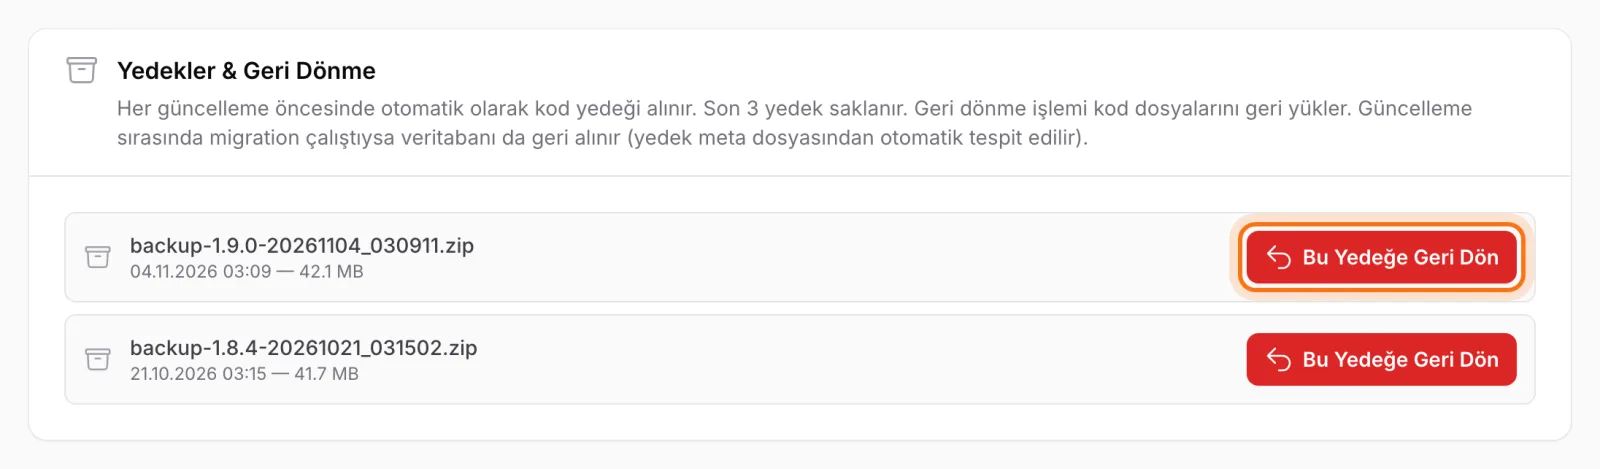
Sem CMS güncellemeleri panelden tek tıkla, arka planda ve canlı bir ilerleme çubuğuyla yapılır. Güncelleme paketi yalnızca lisans sunucusunun onayladığı adresten indirilir ve kurulmadan önce paketin bütünlüğü doğrulanır. Güncellemeden önce kod dosyalarının otomatik yedeği alınır, son üç yedek saklanır ve güncelleme sırasında site bakım moduna geçer. Bir hata olursa sistem otomatik olarak geri döner. Özelleştirdiğiniz dosyalar tespit edilir ve üzerine yazılmaz. Her gün yeni sürüm kontrolü yapılır ve güncelleme varsa yöneticilere panel içinde bildirim gider.
Önemli bir not: bu otomatik yedekler yalnızca kodu kapsar. Veritabanı ve yüklenen medya dosyaları için barındırma firmanızın yedeklerini açık tutun ya da kendi düzenli yedeklerinizi alın. Yukarıdaki üç katmanlı yedek kuralı Sem CMS için de geçerlidir.
Kurulum yardımcısı her güncellemede kaldırılır
Kurulum sırasında sunucu uyumluluğunu kontrol etmek için kullanılan yardımcı dosya güncelleme paketlerinde yer almaz ve her başarılı güncellemede sunucudan silinir. Böylece sunucu bilgilerini gösteren bir dosyanın unutulup açıkta kalması önlenir.
Çekirdekte gelen özellikler
Yönlendirme yönetimi, site haritaları, yapısal veri, form oluşturucu, medya kütüphanesi ve rol yönetimi çekirdeğin parçasıdır; temel ihtiyaçlar için ayrı ayrı güncel tutulması gereken eklentilere ihtiyaç duyulmaz. Temalar çekirdek güncellemelerinin parçası değildir ve kendi güncelleme kanalları vardır.
Erişim ve yetki
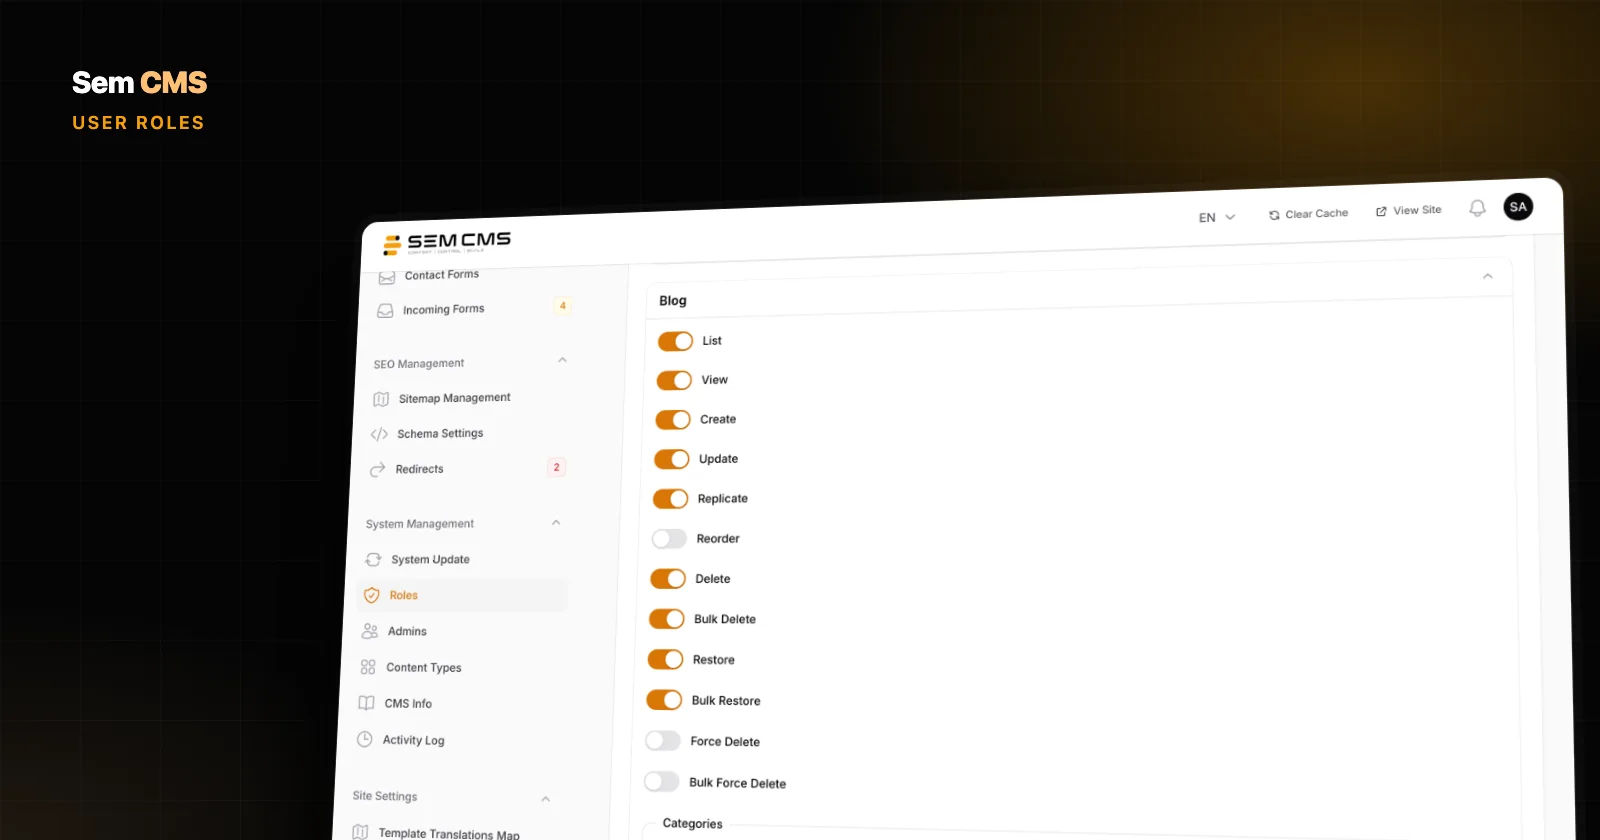
Panel girişinde art arda başarısız denemeler sınırlandırılır. Panel adresi kurulum sırasında size özel bir yol olarak belirlenebilir. Panele erişim ayrı bir yetkidir; her içerik alanı için 12 ayrı eylem ve sistem alanları için ayrı yetkiler tanımlanır. Rol düzenleyebilen ama süper yönetici olmayan bir kullanıcı, kendinde olmayan yetkiyi rol düzenleyerek dağıtamaz. Kullanıcılara rol atamak kullanıcı formunda yapıldığı için kullanıcı yönetimi yetkisini de dar tutmanızı öneririz. İçerik ve sayfalardaki değişiklikler aktivite kaydında eski ve yeni değerleriyle tutulur.
Dosya yüklemeleri ve içerik çıktısı
Medya kütüphanesine yalnızca belirli türler (JPEG, PNG, WebP, SVG, PDF) ve yaklaşık 10 MB'a kadar dosyalar yüklenebilir. Yüklenen SVG dosyaları otomatik olarak temizlenir: betikler, iframe ve gömülü nesneler, olay öznitelikleri ve javascript: bağlantıları dosyadan çıkarılır. Varsayılan şablonlarda blog yazıları ve içeriklerdeki zengin metin de sayfaya basılmadan önce zararlı öznitelik ve bağlantılardan arındırılır.
İletişim formları
Form gönderimleri dakikada beş istekle sınırlandırılır ve CSRF korumasıyla gelir. Alanlar sunucu tarafında doğrulanır; dosya alanları 10 MB ve belirli türlerle sınırlıdır. Her gönderimle birlikte dil ve IP adresi kaydedilir. Sem CMS formlarında captcha veya honeypot gibi ek bir spam katmanı yoktur; çok yoğun spam alan sitelerde barındırma veya CDN tarafında bir güvenlik duvarı kuralı gibi ek önlemler düşünülebilir.
İzleme
CMS Bilgisi sayfası sürümü, zamanlanmış görevlerin son çalışma zamanını, kuyrukta bekleyen işleri, depolama bağlantısını gösterir ve web sunucusunun yalnızca herkese açık klasörü yayınlayıp yayınlamadığını kontrol eder; panel ana sayfasındaki sistem sağlığı göstergesi de sorunları erkenden fark etmenizi sağlar.
Sonuç: güvenlik bir özellik değil, bir süreç
Bir CMS'in güvenliği yalnızca yazılımın kendisine bağlı değildir. Güncel kalmayı kolaylaştıran bir güncelleme süreci, küçük bir saldırı yüzeyi, dar yetkiler, temizlenen yüklemeler ve korunan formlar sistem tarafında; düzenli veritabanı ve medya yedekleri, güçlü şifreler, HTTPS ve güncel bir sunucu ise sizin tarafınızda yapılması gerekenlerdir. İkisi birlikte çalıştığında otomatik taramaların hedefi olmaktan çıkarsınız.
Güncelleme ve geri dönüş sürecini ekran görüntüleriyle tek tıkla güncelleme yazımızda, yetki yapısını rol ve yetki yönetimi yazımızda, SVG temizleme ve yükleme kurallarını medya kütüphanesi yazımızda bulabilirsiniz. Tüm özellikler için Özellikler sayfamıza göz atın ya da sorularınızı konuşmak için demo talep edin.